Noticias
Ciberseguridad en la era de la IA: cómo proteger las plataformas que manejan datos clínicos
La inteligencia artificial está transformando la medicina, y también está cambiando las reglas de la ciberseguridad. Las mismas tecnologías que permiten automatizar procesos y acelerar el desarrollo de software se están usando para encontrar fallas que llevaban años escondidas en el código.
Octubre de 2026 lo dejó claro. En una sola semana, entre el 14 y el 21 de octubre, publicaron correcciones de seguridad urgentes nginx, Java, Apache Tomcat, PHP y Node.js: buena parte de la base tecnológica sobre la que corre el software del mundo, incluido el software clínico. Al menos dos de esas fallas fueron descubiertas con ayuda de IA, una de ellas escondida en el código desde hacía más de una década. Para una de las más graves, la NSA y el FBI dieron una instrucción poco habitual: actualizar de inmediato o desconectar el sistema hasta poder hacerlo. La Asociación Americana de Hospitales reenvió ese aviso a sus miembros el mismo día.
Para un hospital, una clínica o un centro de imagenología, la pregunta que deja ese mes no es técnica. Es esta: ¿la plataforma que guarda hoy la información clínica de tus pacientes puede corregirse cuando hace falta?
La IA cambió la velocidad de las amenazas
Durante años, la ciberseguridad se concentró en proteger los sistemas frente a amenazas conocidas: accesos no autorizados, malware, ransomware. La IA introduce una variable nueva: la velocidad.
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) advierte que la IA hace más eficaces partes de las operaciones de intrusión y aumenta la frecuencia e intensidad de las amenazas. Los investigadores que encontraron una de las fallas de octubre lo describieron sin rodeos: convertirla en un ataque funcional, un trabajo que antes le habría tomado meses a un equipo de primer nivel, le tomó a una sola persona apoyada en IA alrededor de una semana.
Las cifras de Mandiant muestran hacia dónde va el reloj. El tiempo promedio entre la publicación de una vulnerabilidad y su explotación era de 63 días en 2018. En 2024 llegó a −1 día, y para 2025 se estima en −7 días. Un número negativo significa que, en promedio, los ataques empiezan antes de que exista la corrección.
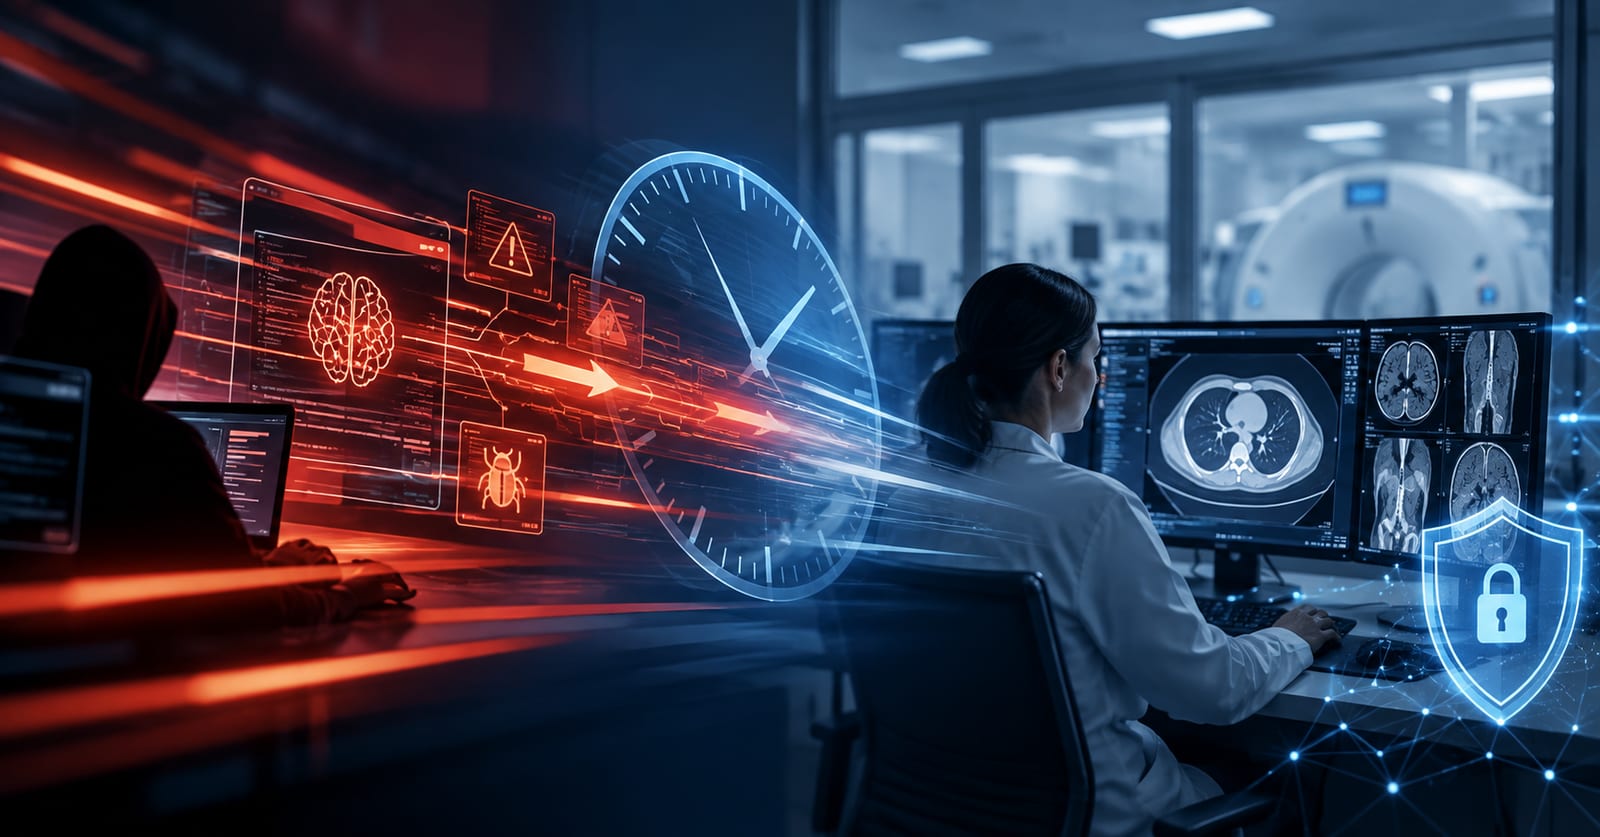
Para una institución de salud, esto cambia lo que hay que exigirle a un proveedor tecnológico. Ya no basta con que su plataforma sea segura el día que se instala. Lo que importa es su capacidad de reacción: qué tan rápido puede corregir cuando aparece una falla, y si puede hacerlo.
El riesgo silencioso: plataformas que ya no pueden actualizarse
No todas las vulnerabilidades nacen de ataques sofisticados. Muchas se vuelven peligrosas por una razón menos visible: la tecnología que dejó de evolucionar.
Un RIS/PACS, un portal de resultados o un sistema clínico puede funcionar sin problemas durante años y, sin embargo, depender de sistemas operativos, lenguajes, servidores o bibliotecas que ya no reciben soporte de seguridad. Mientras nada pasa, nadie lo nota.
Octubre mostró qué ocurre cuando algo pasa. Las correcciones se publicaron solo para las versiones con soporte vigente. Oracle, por ejemplo, publica sus actualizaciones de seguridad únicamente para las versiones que están dentro de su soporte; varios proyectos de código abierto confirmaron que sus versiones antiguas tenían las mismas fallas, pero no recibirían versiones corregidas. Para una plataforma construida sobre esas versiones no hay nada que instalar. Solo queda migrar a una tecnología más reciente, algo que en una arquitectura que lleva años sin renovarse puede tomar meses, o seguir la recomendación oficial: desconectarla.
En un servicio de imagenología, desconectar la plataforma significa quedarse sin lista de trabajo, sin visor, sin entrega de resultados y sin portal de pacientes.
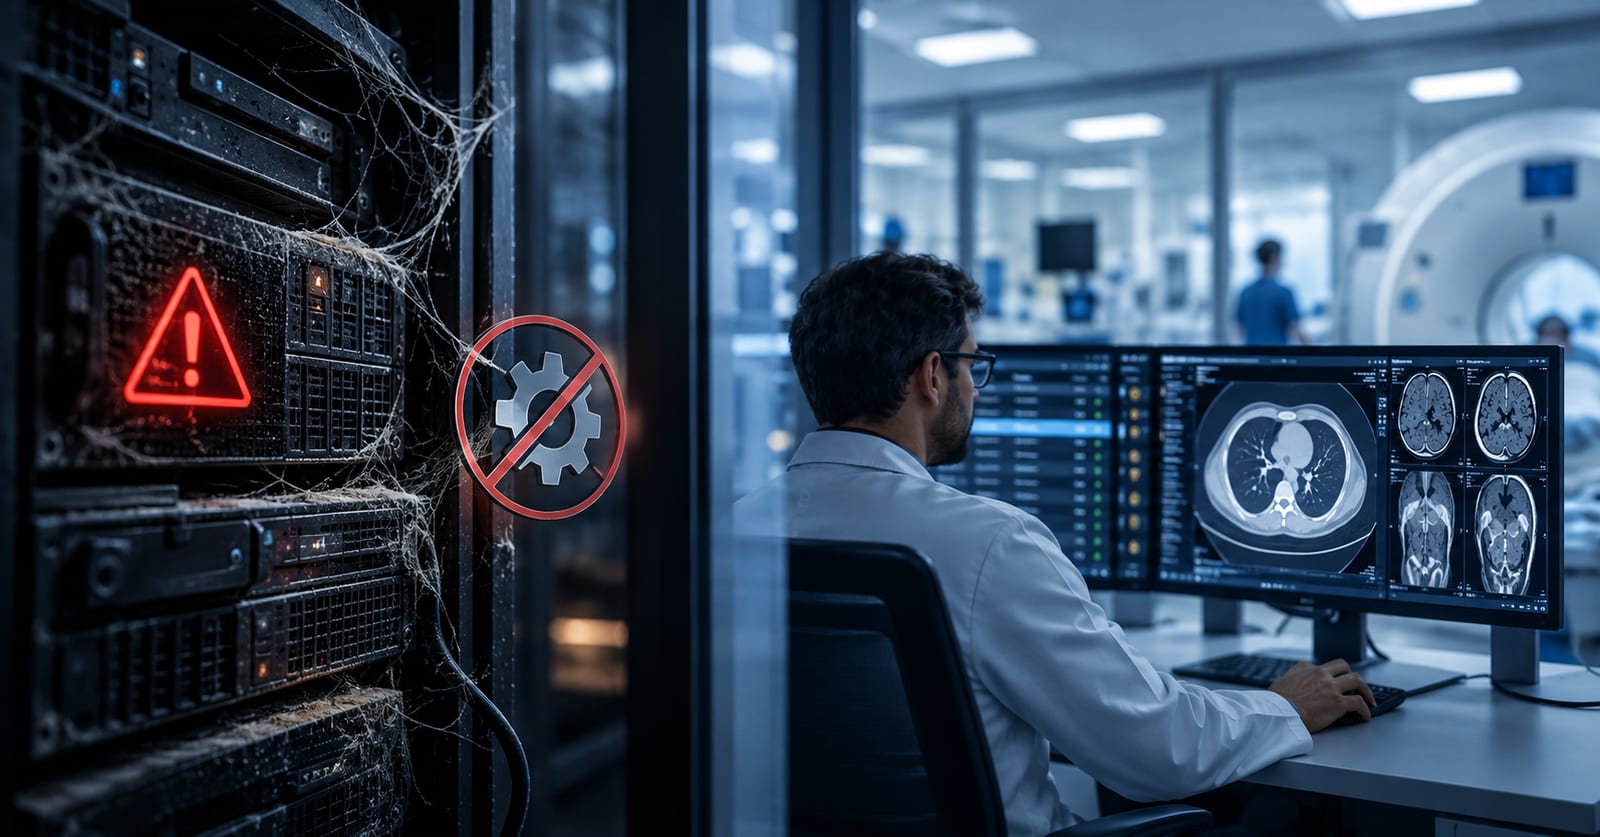
En ese momento, la obsolescencia deja de ser una limitación técnica y se convierte en un riesgo para la información clínica y para la continuidad del servicio.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST), en su guía de ciberseguridad para sistemas PACS, ya identificaba los componentes heredados y la complejidad de los entornos interconectados como factores que aumentan la exposición.
Conviene ser justos: la antigüedad de un sistema no demuestra, por sí sola, que sea inseguro. Lo que importa es si mantiene soporte vigente, si sus fallas pueden corregirse y si existe una ruta real para modernizarlo. Y la mayoría de las instituciones no lo sabe, porque esa información rara vez se pregunta antes de firmar.
Una plataforma segura es una plataforma que puede evolucionar
La seguridad no puede depender de una configuración que se hizo hace años. Exige una arquitectura que permita incorporar correcciones, renovar sus componentes y responder a una vulnerabilidad nueva sin detener la operación clínica.
Eso se complementa con los mecanismos de protección que cualquier plataforma clínica debería tener: cifrado, control de acceso por roles, trazabilidad de cada operación, respaldos y un plan de recuperación ante incidentes. También con la seguridad de las integraciones con otros sistemas clínicos y de los componentes de IA que se incorporan a las plataformas.
Porque adoptar IA no consiste solo en agregar funciones inteligentes. Significa también proteger los datos que esas funciones procesan, controlar quién accede a ellas y gestionar los riesgos nuevos que introducen.
Cómo verificar a tu proveedor
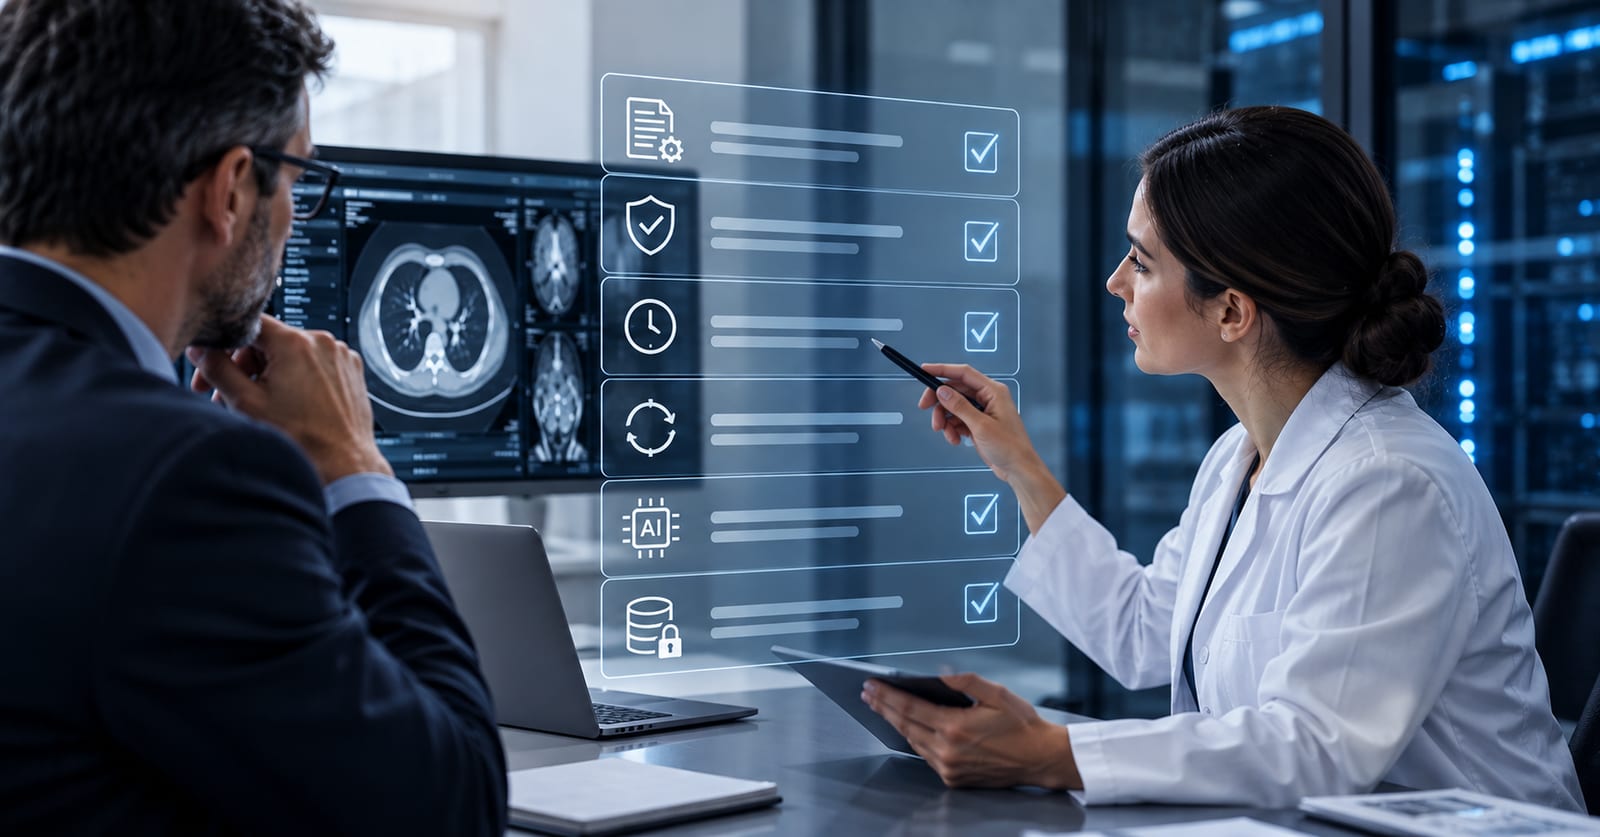
Ante un proveedor tecnológico, “nuestra plataforma es segura” no es una respuesta verificable. Estas sí lo son:
- ¿Sobre qué tecnologías está construida la plataforma y todas tienen soporte de seguridad vigente? Pide el inventario de componentes (lo que se conoce como SBOM) y las fechas de fin de soporte de cada uno. Si algún componente ya no tiene soporte, pide el plan de migración con fechas.
- ¿Qué hicieron con las alertas de seguridad de octubre de 2026? Es la prueba más concreta que existe hoy. Un proveedor con tecnología vigente puede responder con precisión qué lo afectaba y qué corrigió. Una respuesta vaga también es una respuesta.
- ¿Cuánto tarda en aplicar una corrección crítica y cómo se te notifica? Ese compromiso debería quedar por escrito en el contrato, igual que hoy se escriben los tiempos de disponibilidad.
- ¿Puede actualizar sin detener la operación? Si cada actualización exige una ventana larga de inactividad, en la práctica las actualizaciones se van a posponer.
- ¿Cómo protege los datos que usan sus funciones de IA? Qué información procesan, dónde, quién puede acceder a ella y si sale o no de la plataforma.
- ¿Qué evidencia te entrega? Cifrado, roles, registros de acceso, pruebas de respaldo y recuperación: todo debería poder demostrarse, no solo afirmarse.
Pedirle esto a un proveedor no es desconfianza. La Ley 1581 de 2012 obliga tanto a la institución que trata los datos como a quien los procesa por encargo suyo a conservar la información “bajo las condiciones de seguridad necesarias para impedir su adulteración, pérdida, consulta, uso o acceso no autorizado o fraudulento”. Verificar que la plataforma puede corregirse es parte de cumplir ese deber.
NOVA Imaging: tecnología que evoluciona para proteger lo esencial
En NOVA Imaging entendemos que desarrollar tecnología para el sector salud implica una responsabilidad que va más allá de ofrecer buenas herramientas de diagnóstico y gestión de imágenes.
Nuestra plataforma está construida sobre tecnología de vanguardia, con soporte vigente, y con una arquitectura pensada para evolucionar. Eso nos permite aplicar correcciones cuando se requieren, sin esperar una migración ni detener la operación de nuestros clientes. El visor DICOM es 100% web, así que no hay programas instalados en cada estación de lectura que actualizar uno por uno: una mejora en la plataforma llega a todos los usuarios al mismo tiempo.
A eso se suman el cifrado de la información, el control de acceso por roles, la trazabilidad de cada operación y las estrategias de respaldo y recuperación, en despliegues en la nube, locales o híbridos.
Si estás evaluando proveedores, haz estas seis preguntas a todos. A nosotros también.
La seguridad del futuro se construye desde hoy
La IA va a seguir transformando tanto las herramientas de defensa como las capacidades de quienes intentan vulnerar los sistemas, y cada vez más rápido. Por eso, al evaluar sus proveedores tecnológicos, clínicas, hospitales y centros de diagnóstico tienen que hacerse una pregunta nueva:
¿La plataforma que protege hoy nuestra información clínica tendrá la capacidad de seguir protegiéndola mañana?
La ciberseguridad no es una característica que se instala una vez. Es una capacidad que se mantiene, se revisa y evoluciona. La tecnología de vanguardia no es solo la que incorpora nuevas funciones: es también la que puede mantenerse segura mientras el mundo cambia.
Para el panorama general de amenazas y buenas prácticas en estos sistemas, lee ciberseguridad en RIS/PACS: cómo proteger imágenes médicas y datos de pacientes.
Fuentes
- NCSC — Impact of AI on cyber threat from now to 2027
- Mandiant — M-Trends 2026 (resumen en Help Net Security)
- American Hospital Association — aviso del FBI y la NSA, 21 de octubre de 2026
- Health-ISAC — boletín sobre correcciones de seguridad de nginx, 19 de octubre de 2026
- IPA Japón — alerta sobre la actualización de seguridad de Oracle Java, octubre de 2026
- Apache Tomcat — aviso de seguridad, 20 de octubre de 2026
- PHP — avisos de seguridad de 2026 y Wiz Research — hallazgo asistido por IA
- Node.js — correcciones de seguridad del 21 de octubre de 2026
- NIST — Securing Picture Archiving and Communication System (PACS), SP 1800-24
- Ley 1581 de 2012, artículos 17 y 18